Insights
라인월드 소식
뉴스 목록
금융권 보안점검 확대, 침해 이후의 대응까지 준비하려면
11월 5일 YTN 보도에 따르면, 금융당국은 전 금융권의 외부접점과 내부통제 체계를 전수 점검하고 공동 해킹 관제시스템 고도화를 추진하기로 했습니다. 같은 날 뉴시스는 개인정보 기술포럼에서 제기된 전문가 의견을 소개하며, 침해를 탐지한 뒤 공격의 확산을 신속하게 억제하는 대응 체계의 중요성을 전했습니다.
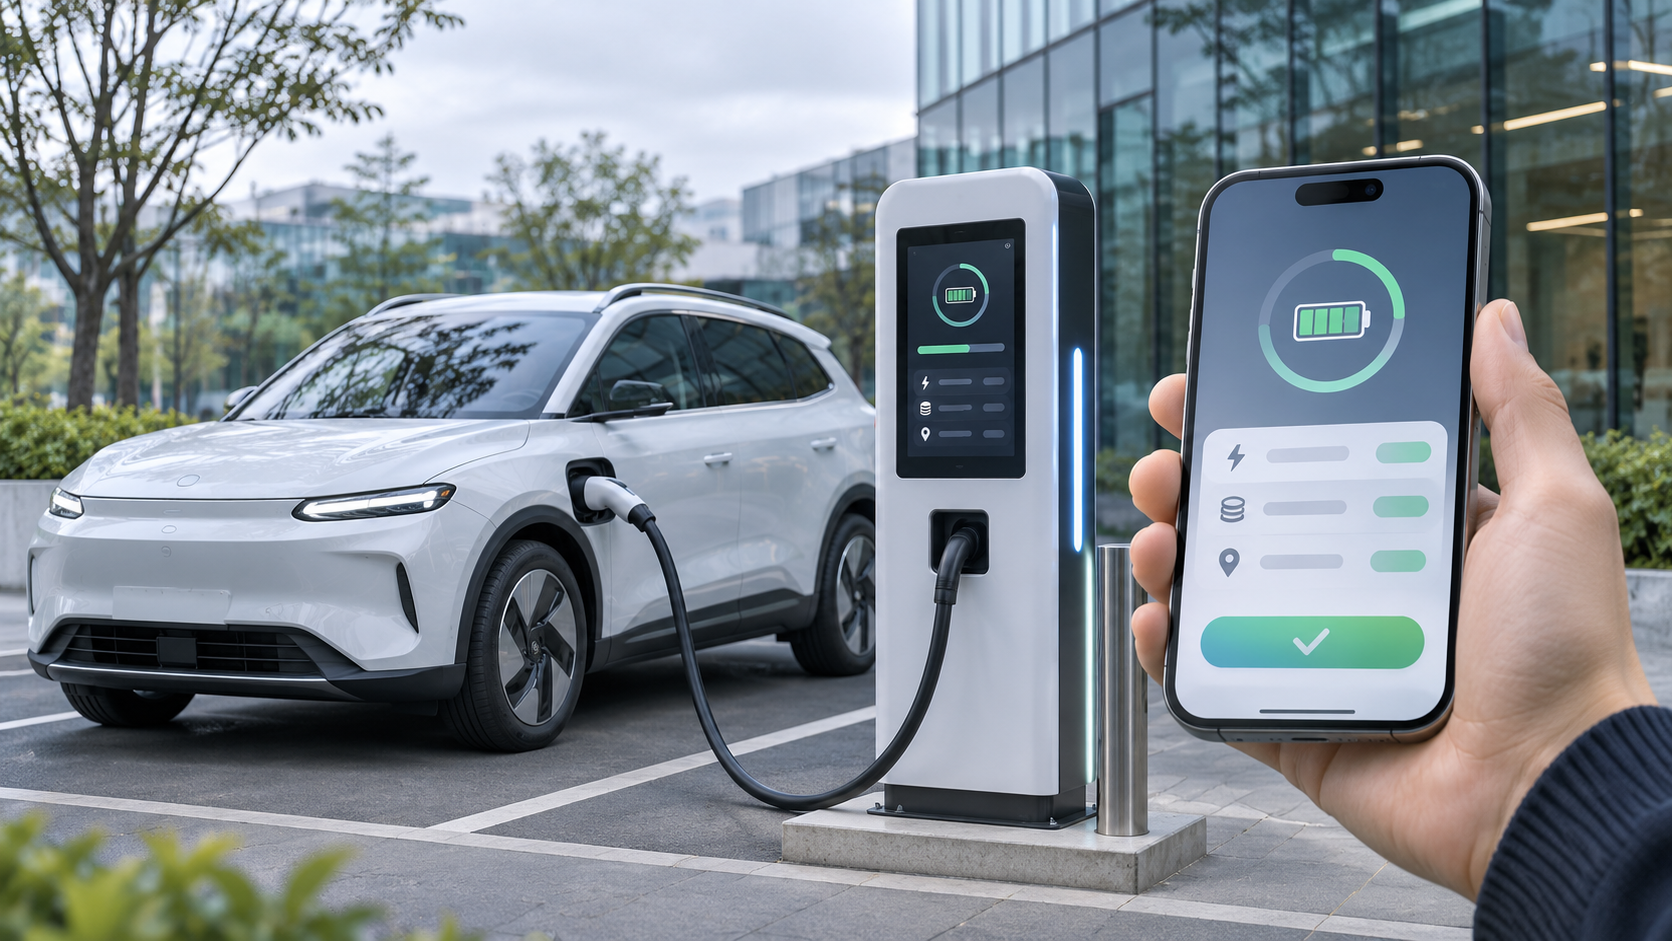
충전요금 표시 방식 논의, 정확한 안내를 위한 운영 관리
11월 2일 전기신문은 전기차 충전요금 표시 방식의 실효성에 관한 논의를 소개했습니다. 시간대와 회원 여부, 로밍 이용 조건에 따라 달라지는 요금을 고정 표지판으로 안내하기 어렵다는 지적과 함께, 충전기 화면과 모바일앱 등을 활용해야 한다는 업계 의견을 전했습니다.
금융권 연쇄 해킹과 보안점검 확대, 기업의 보안 사각지대는 어디에 있을까?
최근 금융권과 공공기관 등에서 사이버 침해사고가 이어지면서 정부가 주요 정보통신시설에 대한 보안점검에 나섰습니다. 10월 28일 뉴시스 보도에 따르면, 점검 대상은 111개 기관이 관리하는 약 172개 시설로, 외부에 노출된 서버와 웹페이지의 취약점 등을 중점적으로 확인하고 있습니다.
PHP·Node.js 취약점 확산, 업데이트부터 재점검까지 이어지는 보안 대응
웹서비스 실행 환경인 PHP와 Node.js에서 보안 취약점이 잇따라 발견되며, 기업의 소프트웨어 관리 필요성이 커지고 있습니다. 10월 26일 시사저널e는 두 실행 환경의 취약점과 긴급 패치 소식을 전했으며, 뉴시스는 정부의 PHP 대응 지침을 소개하며 사용 버전 확인과 보안 업데이트, 서비스 재시작의 중요성을 설명했습니다.
AI 활용 확대, 신뢰할 수 있는 운영 기반을 준비할 때
가트너는 10월 21일 ‘2027년 10대 전략 기술 트렌드’를 발표했습니다. AI 컨텍스트 플랫폼, AI 에이전트 자격증명, 자율형 취약점 개선 등이 포함되며, AI 활용과 함께 데이터·권한·보안을 관리하는 체계의 중요성을 제시했습니다.
정보보호 공시 확대, 점검과 대응 이력을 관리할 때
정보보호 공시 의무 대상을 확대하는 정보보호산업법 시행령 개정안이 10월 20일 국무회의를 통과했습니다. 매출액 기준을 폐지해 유가증권시장·코스닥시장 상장법인으로 대상을 확대하고, 정보보호관리체계(ISMS) 인증 의무대상자도 포함하는 내용입니다. 기업인수목적회사는 제외됩니다.
중소기업 보안 지원 확대, 상시 관리 체계를 준비할 때
과학기술정보통신부는 10월 15일 국정감사에서 중소기업 보안관제 서비스 지원을 위해 2027년 정부 예산안에 약 500억원을 편성했다고 밝혔습니다.
AI 활용 환경의 보안 관리, 인증정보와 업무 기록까지
한국인터넷진흥원(KISA)은 외부에 노출된 서버 취약점을 악용하는 공격과 함께, API 키·액세스 토큰 등 인증정보 탈취와 AI 프롬프트 유출 위협에 주의가 필요하다고 설명했습니다.
AI 시대 보안 관리, 취약점 발견에서 조치까지
과학기술정보통신부는 10월 7일 열린 ‘대한민국 사이버보안 컨퍼런스 2026’에서 취약점 관리 강화와 국내 보안 특화 AI 모델 개발 방향을 소개했습니다.